
PHP2Shell em 22/10/2026: o que mudou desde a divulgação?
As vulnerabilidades já não são apenas um risco teórico. A Amazon Threat Intelligence informou que sua rede de sensores MadPot registrou uma tentativa de exploração em 17 de outubro de 2026, quatro dias antes do comunicado público.
Segundo a empresa, o tráfego partiu de infraestrutura comercial de anonimização. Ela também detectou novas tentativas na manhã de 21 de outubro e após a liberação das correções.
A AWS avalia que o PHP2Shell está sendo explorado em ambientes reais, embora destaque que nem todas as tentativas observadas tiveram sucesso comprovado.
Essa informação muda a janela de investigação: um servidor atualizado em 21 ou 22 de outubro já pode ter recebido solicitações suspeitas antes da instalação do patch.
Pesquisadores demonstraram ataques em WordPress, Drupal e Joomla
A Wiz Research demonstrou execução remota de código sem autenticação em ambientes de teste com WordPress, Drupal e Joomla.
A equipe também comprovou cenários de leitura de memória do processo PHP capazes de expor informações como senhas, tokens e chaves de API.
Isso não significa que todos os sites dessas plataformas foram invadidos. Os testes demonstram que o código das aplicações pode estar correto e, ainda assim, um interpretador PHP vulnerável representar um caminho de ataque.
O que aconteceu entre 17 e 22 de outubro?
- 17/10: a Amazon registra uma tentativa de exploração posteriormente associada ao PHP2Shell.
- 20/10: informações sobre as vulnerabilidades vazam antes da divulgação coordenada inicialmente prevista.
- 21/10: o projeto PHP publica as correções oficiais para as quatro séries suportadas.
- 21 e 22/10: pesquisadores, provedores e equipes de segurança divulgam análises, medidas de proteção e registros de tráfego malicioso.
A ação prioritária continua sendo instalar uma versão corrigida do PHP.
Em sistemas que ficaram expostos, é prudente verificar também registros de segurança desde, pelo menos, 17 de outubro.
Quais versões do PHP foram corrigidas contra o PHP2Shell?
Em 21 de outubro de 2026, a equipe responsável pelo PHP publicou quatro atualizações para corrigir as vulnerabilidades CVE-2026-109618 e CVE-2026-109619.
As correções foram disponibilizadas para todas as versões oficialmente suportadas do PHP naquele momento.
A tabela apresenta as primeiras versões de cada série com as correções oficiais. Instalações posteriores dessas mesmas linhas também incluem os patches:
| Versão do PHP | Versões anteriores à correção | Versão corrigida |
|---|---|---|
| PHP 8.5 | 8.5.11 e anteriores da série | 8.5.12 |
| PHP 8.4 | 8.4.26 e anteriores da série | 8.4.27 |
| PHP 8.3 | 8.3.35 e anteriores da série | 8.3.36 |
| PHP 8.2 | 8.2.34 e anteriores da série | 8.2.35 |
Essas atualizações foram anunciadas no comunicado de segurança do projeto PHP.
É importante observar que estar em uma série ainda suportada não significa necessariamente estar protegido: é preciso instalar a atualização correspondente ou um pacote com patch equivalente.
Um servidor com PHP 8.4.26, por exemplo, utiliza uma linha de versões que continua recebendo atualizações, mas ainda precisa da correção disponibilizada no PHP 8.4.27.
Além disso, as versões suportadas possuem diferentes estágios de manutenção:
- PHP 8.5 e 8.4: recebem atualizações regulares de manutenção e segurança.
- PHP 8.3: recebe correções críticas de segurança até 31 de dezembro de 2027.
- PHP 8.2: recebe correções críticas de segurança até 31 de dezembro de 2026.
Esses períodos fazem parte da política oficial de suporte do PHP.
Para quem administra um site, a recomendação é utilizar uma versão suportada e mantê-la atualizada, considerando também os requisitos de compatibilidade da aplicação.
Não é obrigatório migrar diretamente para o PHP 8.5 para corrigir o PHP2Shell. Uma instalação com PHP 8.4.27, por exemplo, também contém as correções oficiais para essas vulnerabilidades.
O importante é garantir que a versão instalada já incorpore os patches de segurança.
PHP 8.1, 8.0 ou 7.4 também foram corrigidos?
As versões PHP 8.1, 8.0, 7.4 e anteriores estão fora do suporte oficial. Por isso, não receberam novas versões completas do projeto PHP com as correções do PHP2Shell.
Excepcionalmente, a equipe de segurança publicou patches mínimos em código-fonte para PHP 7.4, 8.0 e 8.1, destinados a administradores e fornecedores que precisam manter esses ambientes.
Isso não significa que o suporte oficial tenha sido retomado.
Algumas distribuições Linux e empresas de hospedagem disponibilizam correções retroportadas (backports).
Nesses casos, a confirmação deve ser feita com o fornecedor, pois o número de versão pode continuar antigo mesmo após a atualização do pacote.
Para projetos legados, o ideal é planejar a migração para uma versão com suporte oficial, com testes de compatibilidade antes de alterar o ambiente. Plugins, temas e funcionalidades personalizadas podem apresentar erros se a versão do PHP for alterada sem preparação.
O que é o PHP2Shell e por que essa falha de segurança é tão grave?
O PHP2Shell é o nome pelo qual ficaram conhecidas duas vulnerabilidades críticas descobertas no funcionamento interno do PHP, capazes de permitir a execução remota de código em determinadas condições.
O PHP é executado no servidor para processar operações como autenticação de usuários, consultas a bancos de dados, formulários e geração dinâmica de páginas.
Ao acessar um WordPress, por exemplo, o visitante depende desse processamento para receber o conteúdo do site.
O problema do PHP2Shell está justamente nessa camada de processamento.
As vulnerabilidades envolvem falhas no gerenciamento de memória e de estados internos do PHP.
Sob determinadas condições, elas podem ser exploradas para comprometer o processo responsável por executar as aplicações.
Na prática, isso significa que um invasor pode executar instruções não autorizadas diretamente no ambiente do servidor, dependendo da configuração e das condições de exploração.
É por isso que o incidente recebeu tanta atenção da comunidade de segurança: não estamos falando de uma falha isolada em um site mal desenvolvido, mas de vulnerabilidades no próprio mecanismo utilizado por inúmeras aplicações web.
As duas vulnerabilidades críticas identificadas no PHP
Embora sejam tratadas conjuntamente como PHP2Shell, o incidente envolve duas vulnerabilidades distintas, ambas documentadas pela equipe de segurança do PHP.
CVE-2026-109618 — Corrupção de memória durante o tratamento de falta de memória
A primeira vulnerabilidade está relacionada à maneira como o PHP lida com situações em que uma operação ultrapassa determinados limites de memória.
Em condições específicas, uma interrupção pode ocorrer enquanto estruturas internas ainda não foram completamente inicializadas.
Quando o PHP tenta finalizar a solicitação, pode acabar manipulando informações de memória em um estado inválido.
Esse comportamento abre caminho para corrupção de memória e, conforme demonstrado pelos pesquisadores, pode permitir a execução remota de código.
CVE-2026-109619 — Reutilização indevida de estados internos
A segunda vulnerabilidade envolve informações internas que deveriam deixar de ser utilizadas após a conclusão ou interrupção de uma solicitação.
Em determinadas circunstâncias, parte desse estado pode permanecer referenciada mesmo depois que a memória correspondente já foi liberada.
Quando outra solicitação é processada pelo mesmo trabalhador do servidor, o PHP pode tentar utilizar essas informações antigas, criando uma condição conhecida como use-after-free.
Esse tipo de falha pode provocar comportamentos inesperados, exposição de informações da memória e execução de código não autorizado.
Apesar das diferenças técnicas, as duas vulnerabilidades compartilham uma característica preocupante: existem cenários de exploração que não exigem autenticação prévia do invasor.
Os detalhes técnicos e os cenários de exploração constam dos avisos oficiais de segurança CVE-2026-109618 e CVE-2026-109619.
O que significa uma vulnerabilidade com pontuação CVSS de 9,2?
As duas CVEs receberam pontuação 9,2 no CVSS v4.0, valor classificado como crítico.
A avaliação considera fatores como exploração pela rede, ausência de necessidade de credenciais e impactos potenciais sobre a confidencialidade, integridade e disponibilidade.
Uma pontuação crítica não significa que todos os servidores possam ser explorados com a mesma facilidade. O risco concreto depende do ambiente, das configurações e das correções aplicadas.
Como a execução remota de código pode comprometer um servidor?
Um dos principais riscos associados ao PHP2Shell é a possibilidade de execução remota de código, também conhecida pela sigla RCE (Remote Code Execution).
Nesse tipo de ataque, solicitações maliciosas podem explorar condições específicas do processamento de requisições para executar instruções no servidor.
Se a exploração for bem-sucedida, o invasor poderá executar código com as permissões do processo responsável por atender as requisições web.
Dependendo das permissões e dos recursos disponíveis nesse ambiente, as consequências podem incluir:
- Comprometimento de arquivos: alteração, exclusão ou inclusão de arquivos maliciosos na aplicação.
- Exposição de informações: acesso a arquivos de configuração, credenciais e dados que estejam disponíveis ao processo comprometido.
- Instalação de códigos maliciosos: criação de mecanismos que permitam novas ações não autorizadas.
- Indisponibilidade do site: interrupção de serviços e prejuízos ao funcionamento da aplicação.
- Comprometimento de outras aplicações: possibilidade de atingir recursos adicionais quando as permissões e a configuração do servidor permitem esse acesso.
Isso não significa, necessariamente, que o invasor terá controle administrativo completo sobre o servidor.
O alcance do ataque dependerá das permissões do processo comprometido e das demais proteções existentes no ambiente.
Outro aspecto importante é que o ataque não depende obrigatoriamente de uma falha no WordPress ou em seus plugins. Em configurações como Apache com mod_php, a exploração pode ocorrer antes mesmo que o código da aplicação comece a ser executado.
Apache, Nginx, PHP-FPM e LiteSpeed estão vulneráveis?
O aviso oficial do PHP considera expostas instalações que atendem requisições web por diferentes interfaces de execução, incluindo Apache com mod_php, PHP-FPM, php-cgi, FrankenPHP e LiteSpeed.
O cenário de maior risco documentado envolve Apache com mod_php, onde pesquisadores demonstraram exploração sem autenticação antes mesmo da inicialização da aplicação. Em PHP-FPM, também foram identificados caminhos de exploração, mas sua viabilidade depende de configurações e operações específicas. Outras interfaces podem apresentar condições diferentes.
Consequentemente, trocar Apache por Nginx ou utilizar PHP-FPM não substitui o patch. O servidor web e a aplicação influenciam a exposição, mas a vulnerabilidade é corrigida na versão do PHP.
Como a falha PHP2Shell afeta sites WordPress?
Para quem utiliza WordPress, o PHP2Shell chama atenção por um motivo importante: a segurança do site não depende apenas das atualizações feitas dentro do painel administrativo.
O WordPress é construído sobre diferentes tecnologias que trabalham em conjunto para disponibilizar o site aos visitantes.
Enquanto o próprio WordPress gerencia conteúdos, usuários, plugins e temas, o PHP é executado no servidor e processa as funcionalidades da aplicação.
Isso significa que um WordPress completamente atualizado pode continuar utilizando uma versão vulnerável do PHP.
Isso explica por que empresas que utilizam WordPress ou WooCommerce precisam conferir também o PHP disponibilizado pela hospedagem, e não apenas o histórico de atualizações do painel.
Sites WordPress, lojas virtuais e sistemas em PHP estão vulneráveis?
Sim. WordPress, WooCommerce, Drupal, Joomla, Laravel, Magento e outras aplicações podem estar expostos quando executados em um PHP vulnerável. O problema está no interpretador, não necessariamente no código do site.
Considere dois exemplos:
- Site A: WordPress atualizado, mas PHP 8.3.35 sem patch. Continua exposto.
- Site B: mesmo WordPress, com PHP 8.3.36 corrigido. Contém os patches oficiais.
Pacotes com correções retroportadas podem manter uma numeração anterior; por isso, verifique também a informação do fornecedor de hospedagem.
Por que manter plugins e temas atualizados não resolve essa falha?
Atualizações do WordPress, dos temas e dos plugins continuam indispensáveis, mas não alteram o interpretador PHP instalado no servidor. São camadas técnicas diferentes.
Se o servidor continuar executando uma versão do PHP afetada pelo PHP2Shell, o site ainda poderá estar exposto às vulnerabilidades identificadas no interpretador.
Em determinados cenários, como o demonstrado pela equipe de segurança em servidores Apache com mod_php, a exploração pode acontecer antes mesmo que o código da aplicação seja executado.
Portanto, mesmo um plugin de segurança instalado no WordPress pode não conseguir impedir um ataque que ocorra antes da inicialização da própria aplicação.
Isso não diminui a importância dessas ferramentas, mas evidencia que cada camada de segurança possui responsabilidades e limitações específicas.
Por isso, a proteção do WordPress exige atenção simultânea à aplicação e à infraestrutura de hospedagem.
Precisando de ajuda com seu site em WordPress?
Correção de erros, bugs ou quebras. Somos especialistas em manutenção e suporte WordPress.

A atualização automática do WordPress também atualiza o PHP?
Não. As atualizações automáticas do WordPress não atualizam diretamente a versão do PHP instalada no servidor.
Embora ambas sejam essenciais para a segurança do site, elas fazem parte de processos diferentes.
As atualizações do WordPress são responsáveis por manter o núcleo da plataforma atualizado. Dependendo das configurações, também podem ocorrer atualizações automáticas de plugins e temas.
Já o PHP é instalado e administrado no ambiente de hospedagem.
Isso significa que sua atualização depende dos recursos disponibilizados pelo provedor ou da administração do próprio servidor.
Em uma hospedagem compartilhada ou gerenciada, por exemplo, o fornecedor pode disponibilizar atualizações de segurança automaticamente ou oferecer um painel para selecionar versões do PHP.
Já em servidores VPS ou dedicados administrados pelo próprio cliente, essa responsabilidade geralmente fica com a equipe técnica que gerencia a infraestrutura.
Quais são os riscos para sites empresariais e lojas WooCommerce?
Se houver exploração bem-sucedida, as consequências podem envolver informações comerciais, arquivos e a continuidade da operação. Entre os impactos possíveis estão:
- Exposição de dados: informações de clientes e conteúdo acessível ao processo PHP.
- Alteração da aplicação: arquivos maliciosos, modificações não autorizadas em páginas ou produtos.
- Interrupção de vendas: falhas no checkout, pagamentos e processamento de pedidos.
- Comprometimento de integrações: exposição de chaves de API ou credenciais armazenadas no ambiente.
- Impactos operacionais: indisponibilidade, perda de oportunidades e recuperação técnica complexa.
Esses resultados não são consequências automáticas da existência do PHP2Shell. Dependem das permissões obtidas, da configuração do servidor e das proteções adicionais.
Para empresas que utilizam o site como canal de vendas ou captação de leads, a prioridade é confirmar o patch e avaliar se houve atividades suspeitas durante o período de exposição.
Como verificar se o seu site utiliza uma versão vulnerável do PHP?
Agora que você conhece os riscos do PHP2Shell, o próximo passo é descobrir qual versão do PHP está sendo utilizada pelo seu site e se ela já recebeu as correções de segurança.
Essa verificação pode ser realizada diretamente pelo painel do WordPress, pelas ferramentas da hospedagem ou com o auxílio do profissional responsável pela administração do servidor.
O procedimento é relativamente simples, mas existe um detalhe importante: identificar a versão do PHP não é necessariamente o mesmo que confirmar que todas as correções de segurança foram aplicadas.
Veja como consultar a versão e o que conferir além do número exibido no painel.
Como consultar a versão do PHP pelo painel do WordPress
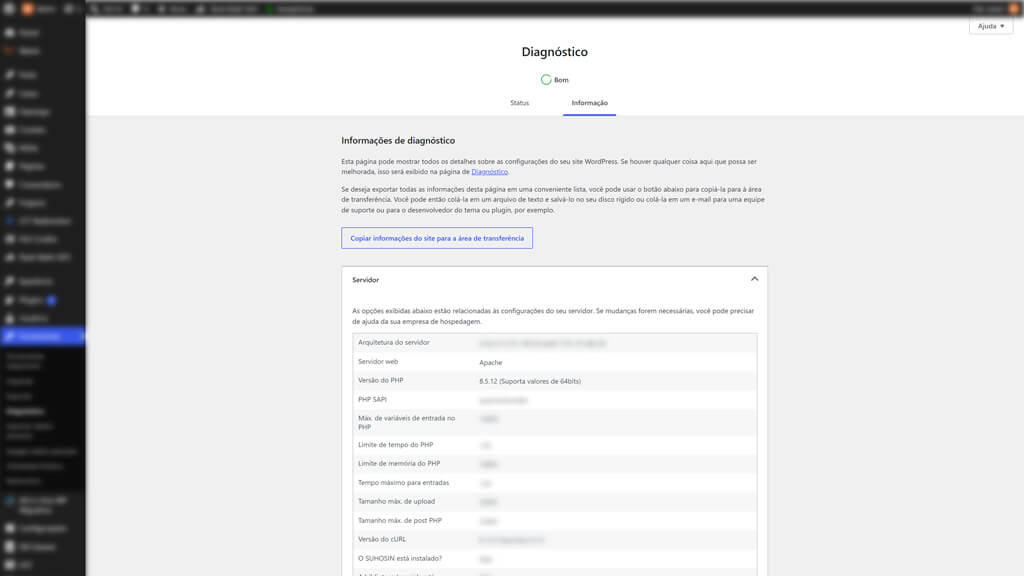
O próprio WordPress disponibiliza informações sobre a infraestrutura utilizada pelo site, incluindo a versão do PHP em execução.
Para consultar essa informação, siga os passos abaixo:
- Acesse o painel administrativo do seu WordPress.
- No menu lateral, clique em Ferramentas > Diagnóstico.
- Selecione a aba Informações.
- Localize e expanda a seção Servidor.
- Encontre o campo Versão do PHP.
Nesse campo, o WordPress exibirá a versão do PHP utilizada para executar a aplicação, geralmente acompanhada de outras informações sobre o servidor.
Por exemplo, se aparecer PHP 8.3.35, significa que seu site está utilizando uma versão anterior à atualização de segurança publicada em 21 de outubro de 2026.
Nesse caso, a versão oficial corrigida dessa linha é o PHP 8.3.36.
Você também pode encontrar alertas relacionados a versões desatualizadas na aba Status, embora a ausência desses alertas não seja suficiente para garantir que o PHP2Shell foi corrigido.
Vale destacar que essa ferramenta serve apenas para consultar informações técnicas. Não é possível atualizar a versão do PHP diretamente pela área de Diagnóstico.
O próprio WordPress explica o funcionamento desse recurso em sua documentação oficial sobre a ferramenta Diagnóstico (Saúde do site).
Como identificar a versão do PHP pela hospedagem
Outra maneira de consultar a versão do PHP é acessar o painel de controle da empresa responsável pela hospedagem.
O procedimento varia conforme o provedor, mas normalmente existe uma seção dedicada ao gerenciamento do PHP.
Em hospedagens que utilizam cPanel, por exemplo, você pode acessar a ferramenta MultiPHP Manager, que permite verificar a versão do PHP associada a cada domínio.
Já na SiteGround, essa configuração pode ser consultada pelo seguinte caminho:
Site Tools > Devs > PHP Manager.
Nessa área, é possível identificar a versão configurada para o site e verificar se o gerenciamento do PHP está definido como automático ou manual.
Segundo a documentação da SiteGround, o recurso Managed PHP permite que a empresa gerencie determinadas atualizações de versão automaticamente.
Entretanto, se o proprietário do site selecionar uma versão manualmente, o comportamento das atualizações poderá ser diferente.
Por isso, mesmo quando a hospedagem oferece gerenciamento automático, é importante confirmar se as correções específicas do PHP2Shell já foram incorporadas ao ambiente.
Como confirmar se a hospedagem aplicou um patch ou backport?
O número mostrado pelo WordPress ou pelo painel da hospedagem é um ponto de partida, mas não conta toda a história. Algumas distribuições Linux e fornecedores de suporte estendido corrigem falhas em pacotes antigos sem mudar a numeração principal da linguagem.
Se a versão exibida for anterior às versões corrigidas, solicite ao provedor uma confirmação por escrito informando qual pacote está em execução, quando foi atualizado e se as duas CVEs foram corrigidas. Para servidores próprios, a equipe deve verificar os avisos de segurança da distribuição e o histórico dos pacotes instalados.
Também é importante conferir aplicações em contêineres, serviços separados ou pacotes que incorporam sua própria instalação de PHP: atualizar o PHP do servidor principal não garante que todos esses ambientes tenham sido corrigidos.
Como identificar possíveis tentativas de exploração do PHP2Shell?
Aplicar o patch reduz a exposição futura, mas não demonstra que o servidor permaneceu intacto antes da atualização. A AWS recomenda revisar registros desde pelo menos 17 de outubro, principalmente em aplicações públicas que permaneceram vulneráveis.
Entre os sinais que podem justificar investigação estão:
- Requisições HTTP POST multipart incomuns, especialmente envolvendo
PHP_SESSION_UPLOAD_PROGRESS. - Erros repetidos de limite de memória ou respostas HTTP 500 associadas a solicitações anormais.
- Cookies
PHPSESSIDexcessivamente grandes ou malformados, sem explicação funcional. - Reinicializações inesperadas de processos PHP, execução de processos incomuns ou alterações não autorizadas de arquivos.
Esses sinais não são prova isolada de invasão e também podem ocorrer por falhas legítimas. A análise exige correlação entre logs do servidor web, registros do PHP, arquivos modificados e eventos de segurança disponíveis.
Se houver suspeita concreta de comprometimento, a prioridade deve ser preservar evidências, conter o acesso indevido e investigar o incidente com apoio especializado. Alterar senhas e chaves potencialmente expostas pode fazer parte da resposta, conforme o resultado da análise.
Como corrigir a falha crítica do PHP e proteger seu site?
A única correção completa para o PHP2Shell é instalar uma versão do PHP que contenha os patches publicados em 21 de outubro de 2026, ou um pacote equivalente e atualizado do fornecedor.
Entretanto, atualizar o PHP de um site não é necessariamente uma tarefa simples. Estamos falando de uma alteração no ambiente responsável por executar toda a aplicação.
Uma atualização realizada sem os cuidados necessários pode provocar incompatibilidades, interromper funcionalidades importantes e até deixar o site indisponível, especialmente quando envolve a migração para uma versão mais recente da linguagem.
Por esse motivo, o ideal é contar com uma empresa especializada em suporte técnico e manutenção de sites, capaz de avaliar o ambiente e realizar as correções com segurança.
Um processo profissional de correção envolve cuidados como:
- Análise da infraestrutura: identificar a versão do PHP, as configurações do servidor e as correções de segurança necessárias.
- Verificação de compatibilidade: avaliar possíveis conflitos com o WordPress, plugins, temas e funcionalidades personalizadas.
- Backup e prevenção: preparar mecanismos de recuperação para reduzir os riscos de interrupções e perda de dados.
- Atualização e validação: aplicar os patches, reiniciar os processos necessários e testar as funcionalidades críticas do site.
- Revisão de segurança: avaliar registros suspeitos anteriores à atualização, conforme a exposição do ambiente.
Em hospedagens gerenciadas, parte dessas atualizações pode ser realizada pelo próprio provedor.
Ainda assim, é importante confirmar se as correções foram efetivamente aplicadas e se a aplicação permanece funcionando normalmente.
O caso também reforça a importância de uma rotina contínua de manutenção. O site pode permanecer aparentemente funcional mesmo quando a infraestrutura exige uma correção urgente.
O que fazer se não for possível atualizar o PHP imediatamente?
O projeto PHP documentou medidas emergenciais para reduzir a exposição a determinados caminhos de ataque, mas alerta que nenhuma delas substitui a instalação das versões corrigidas.
Entre as medidas técnicas citadas estão desabilitar o recurso session.upload_progress quando ele não for necessário, reiniciar os processos PHP e impor limites adequados para requisições e uploads. O aviso também descreve ajustes específicos relacionados a memory_limit e, no PHP 8.5, a fatal_error_backtraces.
Essas configurações não devem ser alteradas indiscriminadamente. Alguns ajustes podem provocar falhas ou consumo excessivo de recursos e precisam ser avaliados à luz da arquitetura do servidor. Quando não é possível aplicar o patch com rapidez, pode ser necessário restringir temporariamente o acesso à aplicação até a correção.
Para detalhes e limites de cada alternativa, consulte o comunicado oficial do PHP. A prioridade permanece a atualização definitiva.
Como empresas de segurança e hospedagem reagiram ao PHP2Shell?
A gravidade do PHP2Shell levou empresas de hospedagem e segurança digital a adotarem medidas preventivas antes mesmo da disponibilização das atualizações oficiais do PHP.
As respostas de empresas como SiteGround, Wordfence e Cloudflare demonstram como vulnerabilidades críticas exigem ações rápidas, especialmente quando afetam tecnologias utilizadas por milhões de sites.
SiteGround implementou proteções antes da atualização oficial
A SiteGround informou em 21 de outubro que havia ativado mitigações na infraestrutura antes da liberação dos patches oficiais, incluindo a desativação de funcionalidades afetadas nas versões suportadas do PHP.
Segundo a empresa, as medidas protegeram os clientes abrangidos sem necessidade de intervenções individuais. Ainda assim, mitigação e atualização definitiva não são a mesma coisa: é importante confirmar quando o servidor recebeu as correções.
Wordfence suspendeu temporariamente serviços por precaução
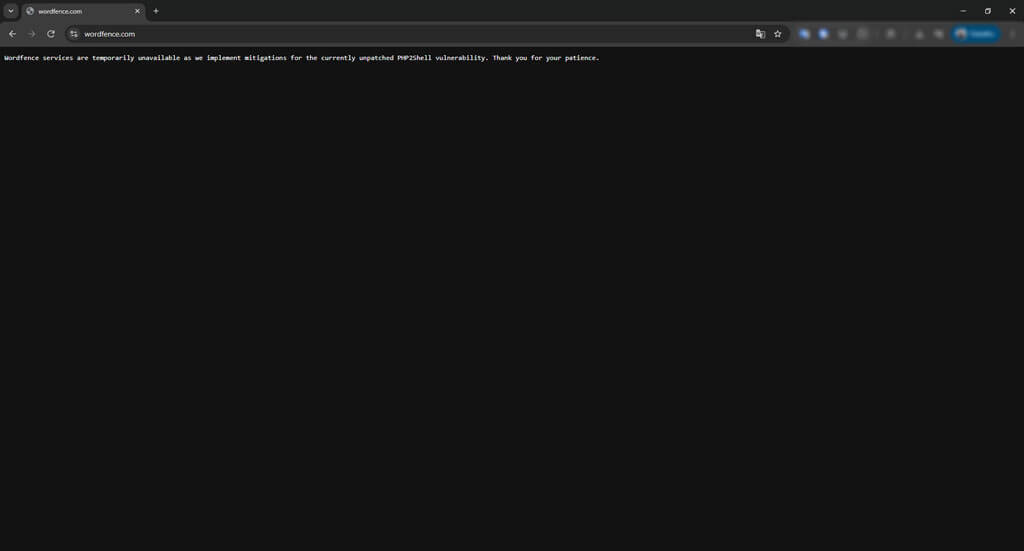
A Wordfence registrou uma interrupção temporária de serviços em 21 de outubro enquanto implementava proteções contra o PHP2Shell, conforme sua página de status.
A interrupção preventiva não significa que todos os sites que utilizam Wordfence foram invadidos. O episódio mostra como fornecedores também precisaram reagir rapidamente ao risco.
Por que firewalls e medidas temporárias não substituem a atualização do PHP?
A Cloudflare informou ter implementado proteções de WAF para clientes de planos gratuitos e pagos, inclusive antes da divulgação pública. A empresa também identificou tráfego de ataque e ajustes nos padrões de exploração.
Essas soluções utilizam recursos como Web Application Firewall (WAF) para identificar e bloquear tráfego malicioso. No caso da Cloudflare, algumas regras combinam sinais da requisição com informações da resposta HTTP.
Clientes podem consultar eventos em Security > Security Analytics > Events e conferir se as regras gerenciadas estão ativas. Embora importantes, essas proteções não eliminam a vulnerabilidade existente no interpretador PHP.
Um firewall pode dificultar determinadas formas de exploração, mas não garante proteção contra todos os caminhos possíveis de ataque.
O próprio projeto PHP esclarece que não existem medidas temporárias capazes de substituir completamente as atualizações.
Por isso, o uso de ferramentas de segurança deve complementar, e não substituir, a manutenção adequada da infraestrutura.
Qual foi o papel da inteligência artificial na descoberta do PHP2Shell?
Outra particularidade do incidente foi a participação de ferramentas de inteligência artificial na pesquisa de segurança.
Segundo a Wiz Research, sistemas de IA auxiliaram pesquisadores a identificar, analisar e demonstrar falhas complexas de gerenciamento de memória no código do PHP.
O código vulnerável já existia havia muitos anos. A novidade não foi a criação da falha pela IA, mas a possibilidade de acelerar o trabalho técnico necessário para compreender o problema, desenvolver demonstrações e apoiar a correção coordenada com o projeto PHP.
Para as empresas, a implicação é prática: a distância entre descoberta, divulgação e tentativas de exploração pode ser cada vez menor.
Isso torna a manutenção preventiva e a capacidade de aplicar patches rapidamente ainda mais importantes.
Perguntas frequentes sobre o PHP2Shell
Um WordPress atualizado está protegido contra o PHP2Shell?
Não necessariamente. O WordPress pode estar com núcleo, temas e plugins atualizados, mas continuar utilizando uma versão vulnerável do PHP no servidor.
É preciso atualizar para PHP 8.5 para corrigir a falha?
Não. As primeiras versões corrigidas de cada série suportada são PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12. Também podem existir pacotes com correções retroportadas pelo fornecedor.
Ter Cloudflare ou Wordfence elimina o risco?
Não. Firewalls e plugins de segurança podem ajudar a bloquear determinados ataques, mas não corrigem o interpretador PHP. O patch precisa ser aplicado no ambiente de hospedagem.
Atualizar o PHP garante que meu site não foi invadido?
Não. A atualização corrige a vulnerabilidade conhecida, mas não substitui a investigação de eventuais acessos indevidos anteriores, sobretudo em servidores que ficaram expostos desde 17 de outubro.
Conclusão: como manter seu site protegido após o PHP2Shell
As vulnerabilidades descobertas em outubro de 2026 mostram como uma falha no próprio interpretador PHP pode atingir sites e aplicações de diferentes plataformas.
Com registros de tentativas de exploração anteriores à divulgação pública, a prioridade é aplicar as correções oficiais e avaliar a necessidade de verificar eventos anteriores à atualização.
Para proprietários de sites WordPress, isso significa ir além das atualizações realizadas pelo painel administrativo e verificar também as condições da infraestrutura de hospedagem.
Para empresas que utilizam o site como canal de vendas ou relacionamento, manutenção preventiva, suporte técnico e acompanhamento da infraestrutura são fundamentais para reduzir a exposição a incidentes semelhantes.




0 Comentários